
Fortinet 管理者請注意,本次安全更新應優先安排處理。
Fortinet 發布安全強化公告,涵蓋 FortiOS、FortiManager、FortiAnalyzer、FortiMail 與 FortiAuthenticator,包含嚴重(Critical)及高風險(High)弱點修補,並呼籲客戶優先更新對外設備。Fortinet 官方公告
對企業而言,現在就應盤點設備、確認版本並安排維護,避免等到漏洞細節公開後才開始處理。
為什麼這次更新需要優先處理?
Fortinet 已確認本次更新包含嚴重及高風險弱點修補。對外提供服務的設備應優先安排維護,避免持續暴露在尚未修補的風險中。
漏洞詳細內容預計於 2026 年 11 月 10 日公布。截至本文發布時,原廠這篇公告尚未提供完整 CVE 清單與個別漏洞的攻擊條件,因此不宜直接推定所有設備都能被未經驗證遠端入侵,或聲稱已發生大規模攻擊。
目前應先完成設備盤點、備份與更新安排,不要等到技術細節公開後才開始準備。
受影響產品與最低修補版本
請依目前使用的產品與版本分支,更新至下表所列版本或同分支更新的適用版本。表格列的是本次修補門檻,實際升級仍需確認設備型號、相容性與升級路徑。
| 產品/分支 | 受影響版本 | 最低修補版本 | 提供時間 |
|---|---|---|---|
| FortiOS 8.0 | 8.0.0–8.0.1 | 8.0.2 或以上 | 2026/10/22 |
| FortiOS 7.6 | 7.6.0–7.6.7 | 7.6.8 或以上 | 2026/10/22 |
| FortiOS 7.4 | 7.4.0–7.4.12 | 7.4.13 或以上 | 2026/10/22 |
| FortiOS 7.2 | 7.2.0–7.2.13 | 7.2.14 或以上 | 2026/10/22 |
| FortiManager 8.0 | 8.0.0–8.0.1 | 8.0.2 或以上 | 2026/10/22 |
| FortiManager 7.6 | 7.6.0–7.6.7 | 7.6.8 或以上 | 2026/10/22 |
| FortiManager 7.4 | 7.4.0–7.4.11 | 7.4.12 或以上 | 2026/10/22 |
| FortiManager 7.2 | 7.2.0–7.2.12 | 7.2.13 或以上 | 2026/10/22 |
| FortiAnalyzer 8.0 | 8.0.0–8.0.1 | 8.0.2 或以上 | 2026/10/22 |
| FortiAnalyzer 7.6 | 7.6.0–7.6.7 | 7.6.8 或以上 | 2026/10/22 |
| FortiAnalyzer 7.4 | 7.4.0–7.4.11 | 7.4.12 或以上 | 2026/10/22 |
| FortiAnalyzer 7.2 | 7.2.0–7.2.12 | 7.2.13 或以上 | 2026/10/22 |
| FortiMail 8.0 | 8.0.0–8.0.1 | 8.0.2 或以上 | 公告當日已提供 |
| FortiMail 7.6 | 7.6.0–7.6.6 | 7.6.7 或以上 | 公告當日已提供 |
| FortiMail 7.4 | 7.4.0–7.4.8 | 7.4.9 或以上 | 公告當日已提供 |
| FortiMail 7.2 | 7.2.0–7.2.9 | 升級至已修補的 7.4 或更新分支 | 公告當日已提供 |
| FortiAuthenticator 8.0 | 8.0.0–8.0.3 | 8.0.4 或以上 | 公告當日已提供 |
| FortiAuthenticator 6.6 | 6.6.0–6.6.10 | 6.6.11 或以上 | 公告當日已提供 |
FortiAuthenticator:6.6 分支請升級至 6.6.11 或以上;8.0 分支請升級至 8.0.4 或以上。
FortiMail 7.2 分支需轉至已修補的 7.4 或更新分支。未列出的舊版本請另外確認原廠支援與處置方式,不代表不受影響。
公告發布日為 2026 年 10 月 21 日;FortiOS、FortiManager 與 FortiAnalyzer 的修補版本安排於 10 月 22 日發布。
沒有有效授權,也別放棄本次安全修補
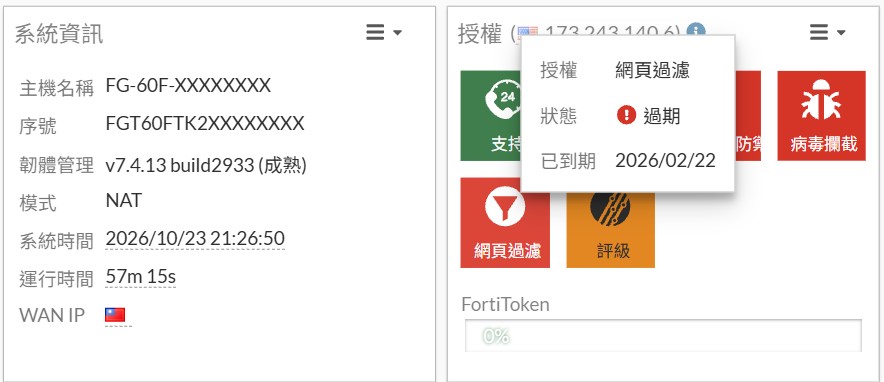
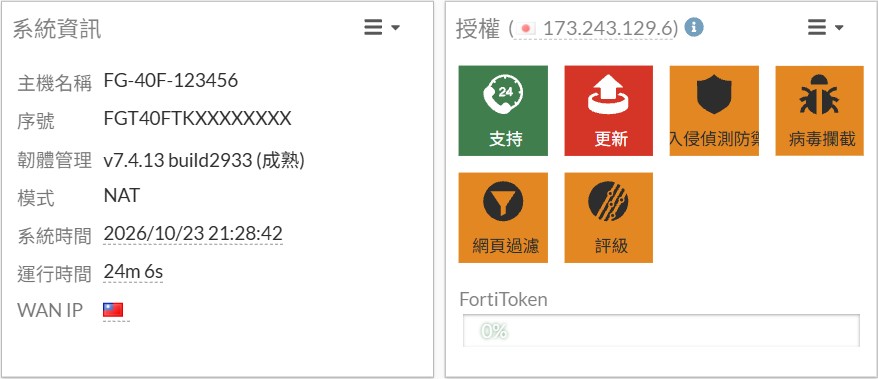
本次已使用沒有有效訂閱授權的 FortiGate 實體設備測試,確認可以手動上傳適用的韌體檔案,完成此次安全修補,不需要先續約授權。
因此,如果設備授權已到期,請不要直接認定無法更新而擱置修補。先備妥來源可信、型號正確的韌體檔案,再依支援的升級路徑安排作業。
此處記錄的是本次 FortiGate 實體設備的修補實測;其他產品與跨分支版本升級,仍應分別確認適用條件。
上傳韌體按鈕反灰時的處理方式
本次操作若遇到上傳按鈕反灰、無法點選,可透過瀏覽器開發人員工具移除按鈕的 disabled 屬性,再選取韌體檔案上傳。操作步驟如下:
- 登入設備管理介面,開啟手動上傳韌體的頁面。
- 按 F12 開啟瀏覽器開發人員工具,使用元素選取功能選取反灰的上傳按鈕。
- 在 Elements(元素)面板找到該按鈕,刪除 disabled 屬性。
- 回到管理頁面,點選恢復可用的按鈕,選取適用韌體並依流程完成更新。
這項操作僅解除目前網頁按鈕的停用狀態,不會修改設備的授權資料,也不會略過設備端的韌體驗證;重新整理頁面後可能需要重新操作。若設備回報機型、簽章或版本不相容,應先確認原因再繼續。
升級前後的維護重點
升級前請備份設定,確認設備型號、韌體檔案及必要中繼版本;若搭配 HA、FortiManager 或 FortiAnalyzer,應一併確認版本相容性,並預留維護時間與回復方案。
更新後請確認實際執行版本,檢查上網、VPN、路由及重要服務,並留意異常管理登入與未核准的設定變更。尚無法更新的設備,應先限制管理介面的外部存取,並啟用管理者多因素驗證。
官方公告與升級工具
Fortinet 官方公告:https://www.fortinet.com/blog/ciso-collective/fortinet-releases-security-hardening-release-for-multiple-products
Fortinet Upgrade Path Tool:https://docs.fortinet.com/upgrade-tool
FortiGuard PSIRT 安全通報:https://www.fortiguard.com/psirt
實機紀錄:無有效授權設備升級成功
本次已以無有效訂閱授權的 FortiGate 實體設備完成安全修補。